Datasäkerhet
docufindings hanterar dokument med en hög säkerhetsnivå. Några av de viktigaste punkterna är:
- Byggt i och för Debian | GNU | Linux
- Utgår från Linux filsystem
- Varje område har sin behörighet ägare | grupp | andra
- Varje dokument har en ägare | grupp | andra
- Dokument kan krypteras med en unik krypteringsnyckel
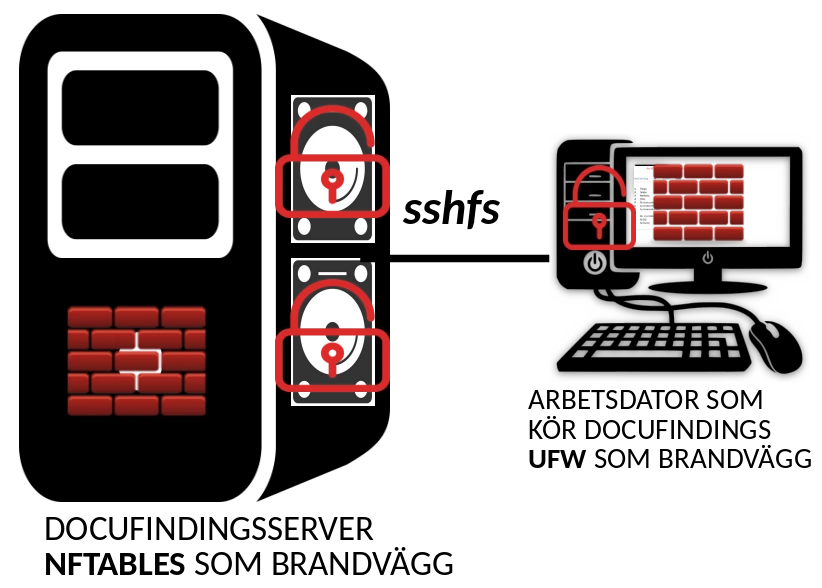
- Servrar och arbetsstationers hårddiskar är krypterade
- Krypterad trafik mellan klient och server är krypterad
- Inloggning till server med SSH-nycklar istället för lösenord
- Servern använder brandväggskonceptet nftables
- Användardatorer använder brandväggskonceptet ufw
- Servern har speglade hårddiskar - raid
- Genom Linux grundläggande arkitektur och hantering av behörigheter blir allt mycket säkert
 |
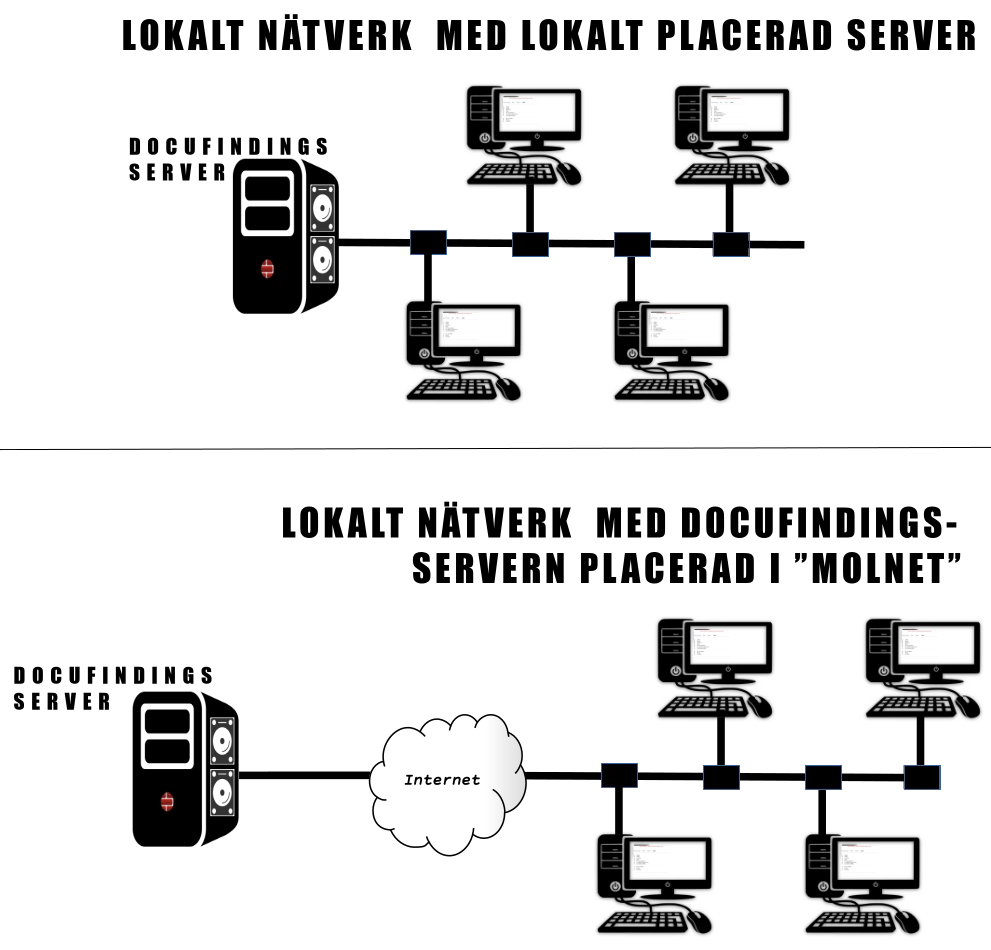
Systemet kan användas på alternativa sätt:
| 1 | Egen server i internt nätverk (LAN) som kör docufindings server- och klientprogram. I driftläge är servern inte ansluten till internet. |
| 2 | Egen server ansluten till internet som kör docufindings server- och klientprogram. Om servern finns tillgänglig i kontorets lokaler kan användarna arbeta via LAN:et samt via internet vid distansarbete. |
| 3 | Docufindings-servern sköts av tredje part (outsourcing) och nås via molnet. Användarna (PC) kör docufindings klientprogram på sina egna datorer och all data inklusive backup finns hos tredje part. |
 |
Linux-filsystem bygger på principen att "allting är en fil" – vilket innebär att både vanliga dokument, mappar, hårdvaruenheter och processer representeras som filer i en enda stor hierarkisk trädstruktur som börjar vid roten.
- Åtkomstkontroll: Filrättigheter styrs av behörigheter för ägare, grupp och andra användare, vilket skyddar systemkritiska filer från otillåten åtkomst.
- Monteringspunkter: Alla enheter och partitioner (som hårddiskar och nätverksenheter) monteras inom filsystemets struktur, vilket gör dem åtkomliga under rot (/).
- Fil- och katalogstruktur: Filsystemet har en tydlig och organiserad struktur där varje katalog har en specifik roll, exempelvis för systemkommandon och /etc för konfigurationsfiler
- Virtuella och temporära filer: Kataloger som /proc innehåller virtuella filer för systeminformation, medan /temp används för temporära filer som automatiskt rensas ut vid omstart.
- Symboliska och hårda länkar: Linux tillåter länkar som skapar kopplingar mellan filer utan att duplicera innehåll, vilket underlättar systemadministration och lagringshantering
- Användarbehörighet: I Linux kör du som standard som en vanlig användare, inte som administratör (root) Program kan därför inte göra stora ändringar utan ditt godkännande och lösenord.
- Fri mjukvara: Koden i Debian/GNU/Linux granskas ständigt av en stor global gemenskap. Det gör att säkerhetsluckor upptäcks och täpps till mycket snabbt.
- Skadlig kod: Det finns betydligt färre virus och skadeprogram än för andra operativsystem
- Pakethantering: Program installeras via Debians officiella programförråd (repository) istället för att man laddar ner slumpmässigt från internet.
I standardkonfigurationen för docufindings ingår att alla hårddiskar är krypterade med LUKS (Linux Unified Key Setup) vilket är:
- Blocknivåkryptering: Krypterar hela hårddiskar eller partitioner snarare än enskilda filer, vilket skyddar data även om en dator eller server stjäls.
- Standardiserat format: Det lagrar konfigurationsmetadata och nycklar direkt i partitionsrubriken, vilket säkerställer kompatibilitet mellan olika Linux-verktyg